

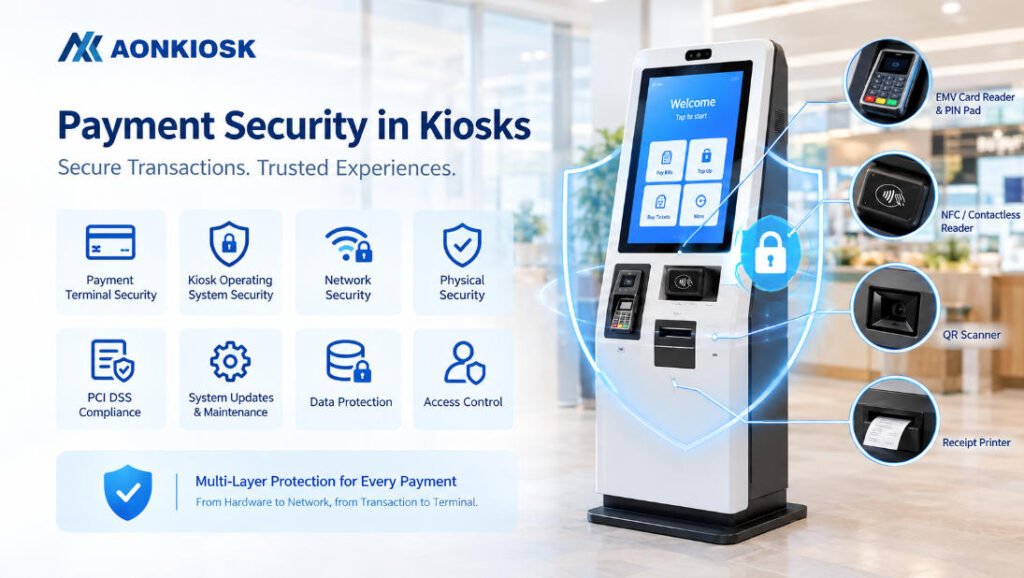
セルフサービスキオスクにおける決済セキュリティは、カードリーダーだけで決まるものではありません。安全なキオスクは、決済デバイス、キオスクのオペレーティングシステム、ネットワーク接続、アプリケーション層、物理的な筐体、そしてキオスクと決済プロセッサ間の連携を保護する必要があります。.
運用者にとって、実用的な目標はシンプルです。キオスクが扱う機密決済データの量を最小限に抑え、適切に承認された決済ハードウェアを使用し、キオスクへのアクセスを制限し、完全な決済環境をそのサービス寿命を通じて維持することです。.
AONKIOSKは、これらの統合要件に基づいてキオスクハードウェアを設計しています。そのリテールおよび決済キオスクプラットフォームは、対象アプリケーションに応じて、カードリーダー、NFC/コンタクトレスモジュール、QRスキャナー、レシートプリンター、その他の周辺機器を構成できます。ただし、正確なセキュリティおよびコンプライアンスの範囲は、選択された決済デバイス、ソフトウェア、プロセッサ、アクワイアリングバンク、展開市場、およびシステムアーキテクチャによって異なります。.
キオスクにおける決済セキュリティの意味
キオスクは、従来の有人チェックアウトとは異なります。なぜなら、一般の人が物理的にアクセス可能であり、限られた監督下で長時間運用される可能性があるからです。したがって、決済セキュリティには2つの側面があります。
- トランザクションセキュリティ: カード、NFC、QR、またはウォレット決済中の決済資格情報およびトランザクションデータの保護。.
- 端末セキュリティ: キオスクおよびその接続された決済コンポーネントへの不正な物理的またはソフトウェア的アクセスの防止。.
安全な設計では、完全な決済フローも考慮する必要があります。
- 顧客が商品またはサービスを選択します。.
- キオスクがトランザクションリクエストを決済アプリケーションまたは端末に送信します。.
- 決済デバイスがカード、モバイルウォレット、プロセッサ、またはアクワイアリング環境と通信します。.
- 承認がアプリケーションに返されます。.
- キオスクが結果を表示し、必要に応じてレシートを印刷します。.
キオスクは、このプロセス中に機密カードデータを不必要に収集、保存、または露出してはなりません。.
まず決済アーキテクチャを選択する
キオスク筐体や内部コンピューターを選択する前に、決済が実際にどのように処理されるかを定義してください。これは、安全なキオスクプロジェクトにおいて最も重要なステップの1つです。.
一般的なアプローチは、決済プロバイダーまたはプロセッサから提供される専用の決済端末を使用することです。端末は機密カード操作を処理し、キオスクアプリケーションは注文、ユーザーインターフェース、およびトランザクションステータスを管理します。.
この分離により、汎用キオスクコンピューターに露出する決済機密情報の量を削減できます。.
カード決済の場合、選択されたデバイスはEMVコンタクト、コンタクトレス/NFC、PIN入力、またはその他のローカル決済方法をサポートする場合があります。EMV技術はチップベース決済に対してトランザクション固有のセキュリティメカニズムを使用し、コンタクトレスEMVはNFC対応カードおよびモバイルデバイスをサポートします。.
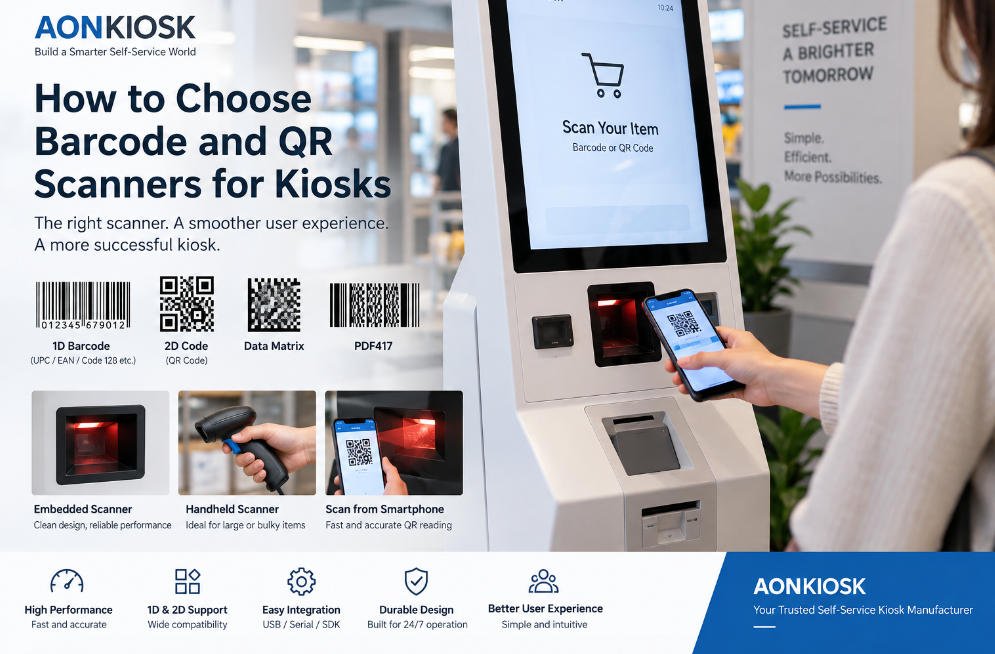
QRおよびモバイル決済の場合、セキュリティモデルは決済プラットフォーム、およびQRコードがどのように生成、スキャン、検証され、トランザクションにリンクされるかによって異なります。QRスキャナー自体は決済セキュリティ制御ではなく、アプリケーションと決済バックエンドがトランザクションの認証および承認方法を決定します。.
[内部リンク → セルフサービスキオスク用NFC・カードリーダーモジュール]
PCI DSSをハードウェア機能として扱わないこと
PCI DSSは決済アカウントデータを保護するための標準です。これはキオスクの筐体や1つの決済周辺機器だけでなく、関連する決済環境に適用されます。.
この区別は、キオスクを仕様化する際に重要です。.
決済端末は、その意図された用途に対して適切な承認または認証を有している場合がありますが、それだけでは完全なキオスク展開がPCI DSSに準拠していることには自動的にはなりません。カード会員データ環境全体、ソフトウェア、ネットワーク、アクセス制御、サービス手順、および加盟店と第三者プロバイダー間の責任を評価する必要があります。.
このため、キオスクメーカーは、正確な構成と責任範囲を定義せずに「このキオスクはPCI準拠です」といった包括的な表現を避けるべきです。.
代わりに、プロジェクト文書には以下を明記する必要があります。
- 決済端末のモデルおよび認証状況
- 決済プロセッサおよびゲートウェイ
- カードデータがキオスクのオペレーティングシステムに入力されるかどうか
- ネットワークアーキテクチャおよびセグメンテーション
- ソフトウェアの責任
- リモートアクセス方法
- 物理的アクセス制御
- ログ記録および監視要件
- パッチおよび更新手順
- 加盟店、インテグレーター、プロセッサ、およびメーカーの責任
[内部リンク → リテール・決済キオスク]
キオスクのオペレーティングシステムを保護する
キオスクコンピューターはもう1つのセキュリティ境界です。決済処理が専用端末に分離されている場合でも、キオスクのオペレーティングシステムはユーザーインターフェースを制御し、決済関連ソフトウェアと通信します。.
AndroidまたはWindowsキオスクの場合、推奨される制御には以下が含まれます。
- 一般的なデスクトップ環境ではなく、ロックダウンされたキオスクモードを使用する。.
- 不要なアプリケーション、ポート、サービス、およびユーザーアカウントを無効にする。.
- 展開前にデフォルトパスワードおよびテスト資格情報を削除する。.
- 管理者アクセスを制限する。.
- 管理されたメンテナンスプロセスを通じてセキュリティ更新を適用する。.
- ユーザーがシステム設定、ファイルマネージャー、コマンドプロンプト、その他の管理ツールにアクセスすることを防止する。.
- 適切な場合には、アプリケーション許可リストを使用する。.
- ローカルストレージが必要な場合には、機密性の高いローカルデータを暗号化する。.
- 侵害または損傷した端末を一貫して復元できるよう、管理されたリカバリイメージを維持する。.
AONKIOSKは、異なるキオスクプラットフォーム上でAndroidおよびWindowsの構成をサポートする。最終的なセキュリティ構成は、本番展開前にソフトウェアプロバイダーおよびシステムインテグレーターと協議の上で確立する必要がある。.
安全なネットワーク通信
決済キオスクは通常、決済承認、クラウドサービス、POS同期、ソフトウェア更新、監視、またはリモートサポートのためにネットワーク接続を必要とする。.
機密情報または認証関連情報を運ぶ接続には、暗号化された通信を使用する。ネットワーク設計では、適切な場合にはキオスクのトラフィックを無関係なシステムから分離する必要がある。.
実用的な対策には以下が含まれる:
- 安全なWi-FiまたはEthernet構成を使用する。.
- ネットワーク資格情報を保護し、ハードコードされた共有パスワードを避ける。.
- 送信および受信トラフィックを必要なサービスに制限する。.
- 展開に適したファイアウォールまたはネットワークセキュリティ対策を使用する。.
- 管理インターフェースを公共のインターネットに直接公開することを避ける。.
- 個別アカウントと管理された権限を持つ安全なリモートサポート方法を使用する。.
- 異常な接続試行および繰り返される取引失敗を監視する。.
- キオスク、決済サービス、およびバックエンドシステム間のネットワークパスを文書化する。.
複数キオスク展開の場合、集中監視および構成管理により、すべての端末を手動で管理するよりも一貫したセキュリティメンテナンスが可能になる。.
物理的セキュリティの重要性
公共のキオスクは、画面に触れ、決済端末に手を伸ばし、外部ポートを検査し、ケーブルやハードウェアを操作しようとする可能性のある人々にさらされている。.
したがって、筐体は当初の設計の一部として物理的セキュリティをサポートする必要がある。.
重要な考慮事項には以下が含まれる:
- 決済端末の安全な取り付け。.
- 保護された内部ケーブル配線。.
- マザーボードおよびストレージへのアクセス制限。.
- 施錠可能なサービスドアまたはパネル。.
- 不正なUSBアクセスに対する保護。.
- 決済エリアの明確な視認性。.
- 選択された決済デバイスによって要求される場合の耐タンパー性取り付け。.
- 機密コンポーネントを公共に露出させることなく、承認されたメンテナンスのための容易なアクセス。.
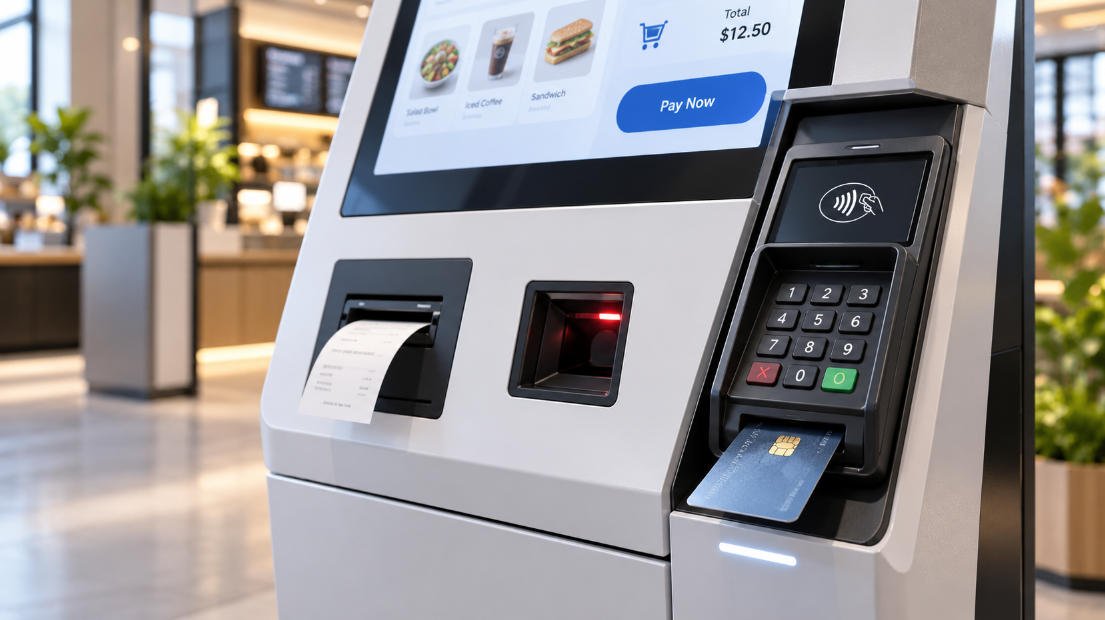
決済ハードウェアは、決済プロバイダーの機械的およびセキュリティ要件に従って設置する必要がある。カードスロット、非接触アンテナ領域、PINパッド、ディスプレイ、およびアクセシビリティ機能は妨げられない状態に保つ必要がある。.
[内部リンク → キオスクハードウェア構造の概要]
AONKIOSKのエンジニアリングプロセスは、カスタマイズされたキオスク構造内に決済端末、NFCリーダー、QRスキャナー、プリンター、カメラ、その他のモジュールを収容できる。これは、決済デバイスに固定された取り付け、ケーブル、換気、またはサービスアクセスの要件がある場合に有用である。.
展開後の運用セキュリティ
セキュリティはキオスクが工場を出荷した時点で終わるものではない。決済キオスクは何年も運用され続ける可能性があるため、メンテナンス手順はセキュリティモデルの一部である。.
運用者は以下を網羅する反復可能なチェックリストを確立する必要がある:
毎日または定期的なチェック
- 決済端末に目に見える損傷または異常な取り付けがないか検査する。.
- 決済インターフェースが正常に動作することを確認する。.
- レシートプリンターおよびその他の周辺機器を確認する。.
- 取引またはデバイスのアラートを確認する。.
定期的なメンテナンス
- 承認されたオペレーティングシステムおよびアプリケーションの更新を適用する。.
- 管理者アカウントおよびリモートアクセス権限を確認する。.
- ネットワーク構成を検証する。.
- ストレージおよびシステムログを確認する。.
- 承認されたサービス中に物理ロック、ケーブル、および内部コンポーネントを検査する。.
インシデント対応
- 決済端末が改ざんされたと思われる場合に何を行うかを定義する。.
- 誰に連絡すべきかを把握する:マーチャント、決済プロセッサ、アクワイアラ、インテグレーター、またはハードウェアサポート。.
- 組織のインシデント手順に従って関連ログを保存する。.
- 必要に応じて、侵害された機器をサービスから取り外す。.
[内部リンク → セルフサービスキオスクFAQ]
よくある決済セキュリティの誤り
キオスクプロジェクトでは、いくつかの問題が繰り返し発生する。.
汎用カードリーダーの使用
NFC識別リーダーは、自動的に安全な決済端末になるわけではない。決済アプリケーションには、適切な決済機能、認証、および統合が必要である。.
暗号化ですべてが解決すると仮定すること
暗号化は転送中または保存中のデータを保護するが、アクセス制御、安全な構成、物理的保護、パッチ管理、または監視の代替にはならない。.
不要なカードデータの保存
キオスクが機密性の高い決済情報を必要としない場合、アーキテクチャはそれを収集または保持しないようにするべきである。.
物理的アクセスの無視
適切に保護されたバックエンドであっても、露出した決済端末、アクセス可能なUSBポート、または保護されていないサービスパネルを完全に補うことはできない。.
セキュリティ上の決定を本番環境まで先送りすること
決済端末の寸法、ケーブル経路、取り付け、電源、ネットワークインターフェース、およびサービスアクセスは、キオスクの構造に影響を与える可能性がある。これらの要件はエンジニアリング段階で定義するべきである。.
責任範囲を忘れること
キオスクメーカー、ソフトウェアプロバイダー、決済プロセッサ、および加盟店は、それぞれ決済環境の異なる部分を管理する場合がある。これらの責任は展開前に文書化するべきである。.
キオスクプロジェクト向け決済セキュリティチェックリスト
決済キオスクを本番環境向けに承認する前に、以下を確認する:
- □ 決済デバイスと決済方法が明確に定義されている。.
- □ 決済アーキテクチャが、キオスクで扱う機密データを最小限に抑えている。.
- □ 対象市場に必要な決済認証が確認されている。.
- □ PCI DSSの責任と範囲が、責任者によってレビューされている。.
- □ キオスクのオペレーティングシステムがロックダウンされている。.
- □ デフォルトの認証情報が削除されている。.
- □ ネットワーク通信が保護され、適切にセグメント化されている。.
- □ リモートアクセスが制限され、監査可能である。.
- □ 決済ハードウェアおよび内部コンポーネントに適切な物理的保護が施されている。.
- □ ソフトウェアおよびセキュリティ更新に文書化されたプロセスがある。.
- □ 改ざん検査およびインシデント対応手順が定義されている。.
- □ ハードウェア、ソフトウェア、決済、およびサポートの責任が文書化されている。.
AONKIOSKが安全な決済キオスク統合をどのように支援するか
AONKIOSKは、セルフサービスキオスクハードウェアおよびOEM/ODM製造に注力している。そのプラットフォームは、プロジェクト固有の決済端末、NFCリーダー、QRスキャナー、プリンター、カメラ、コンピューティングプラットフォーム、および取り付け要件に合わせて構成できる。.
例えば、APK838公共料金支払いキオスクは、EMVカードリーダー、暗号化PINパッド、QRスキャナー、非接触リーダー、およびレシートプリンターを備えて構成できる。最終的な決済モジュールおよびコンプライアンス要件は、決済プラットフォーム、展開地域、およびプロジェクト仕様に応じて選択される。.
エンジニアリングプロセスも同様に重要である。決済ハードウェアは、エンクロージャの開口部、取り付け位置、ケーブル配線、電力分配、サービスアクセス、およびユーザーインターフェースに影響を与える。これらの要件を早期に定義することで、生産時の統合問題を軽減できる。.
[内部リンク → OEM・ODMセルフサービスキオスク製造]
新しい決済キオスクを計画している企業にとって最も有用なアプローチは、セキュリティを単一のコンポーネントではなく、システム設計要件として扱うことである。まず決済アーキテクチャを選択し、コンプライアンス範囲を定義し、キオスクの運用環境を保護し、ネットワーク通信を確保し、物理的アクセスを制御し、展開前に保守プロセスを確立する。.
適切に設計されたキオスクは、安全な決済処理を、エンクロージャ完成後に追加される後付けではなく、ハードウェアおよびシステムアーキテクチャ全体の一部とするべきである。.