

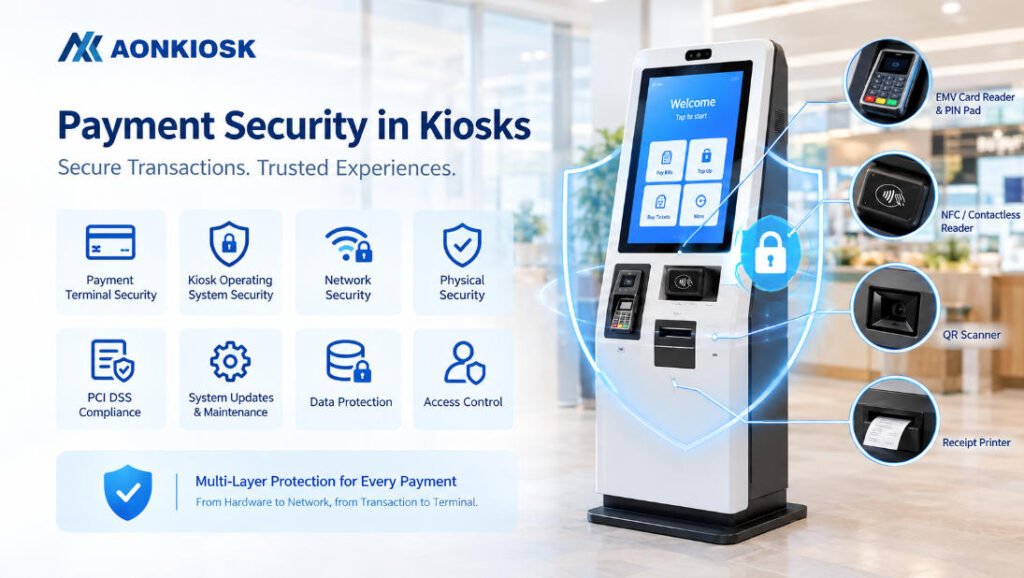
La sécurité des paiements dans un kiosque en libre-service n'est pas déterminée par le seul lecteur de cartes. Un kiosque sécurisé doit protéger le dispositif de paiement, le système d'exploitation du kiosque, la connexion réseau, la couche applicative, l'enceinte physique et le transfert entre le kiosque et le processeur de paiement.
Pour les exploitants, l'objectif pratique est simple : minimiser la quantité de données de paiement sensibles traitées par le kiosque, utiliser un matériel de paiement dûment homologué, restreindre l'accès au kiosque et maintenir l'ensemble de l'environnement de paiement tout au long de sa durée de vie.
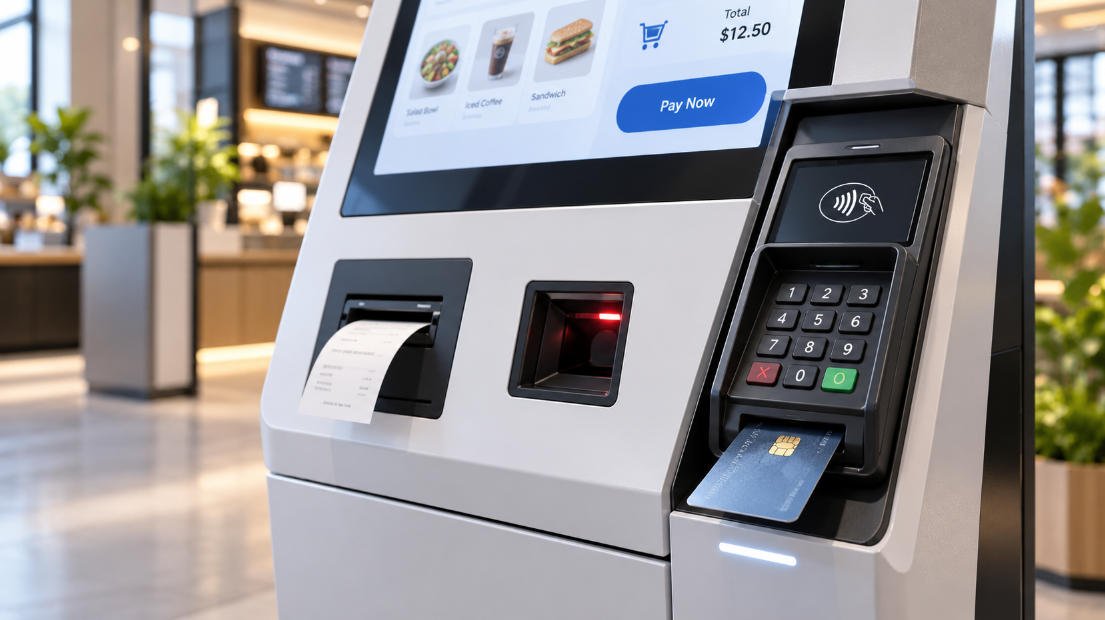
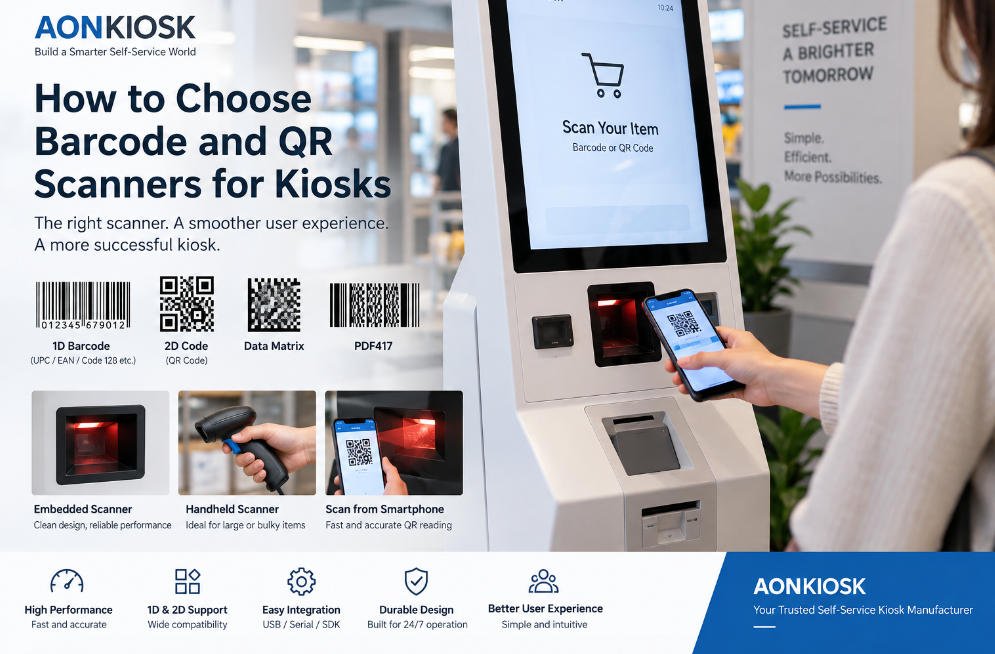
AONKIOSK conçoit le matériel de ses kiosques en fonction de ces exigences d'intégration. Ses plateformes de kiosques de vente au détail et de paiement peuvent être configurées avec des lecteurs de cartes, des modules NFC/sans contact, des lecteurs de QR codes, des imprimantes de reçus et d'autres périphériques selon l'application cible. La portée exacte en matière de sécurité et de conformité dépend toutefois du dispositif de paiement sélectionné, du logiciel, du processeur, de la banque acquéreuse, du marché de déploiement et de l'architecture du système.
Ce que signifie la sécurité des paiements dans un kiosque
Un kiosque diffère d'une caisse traditionnelle avec personnel, car il est physiquement accessible au public et peut fonctionner pendant de longues périodes avec une supervision limitée. La sécurité des paiements comporte donc deux dimensions :
- Sécurité des transactions : protéger les identifiants de paiement et les données de transaction lors des paiements par carte, NFC, QR ou portefeuille.
- Sécurité du terminal : empêcher tout accès physique ou logiciel non autorisé au kiosque et à ses composants de paiement connectés.
Une conception sécurisée doit également prendre en compte l'ensemble du flux de paiement :
- Le client sélectionne un produit ou un service.
- Le kiosque envoie la demande de transaction à l'application de paiement ou au terminal.
- Le dispositif de paiement communique avec la carte, le portefeuille mobile, le processeur ou l'environnement acquéreur.
- L'autorisation est renvoyée à l'application.
- Le kiosque affiche le résultat et imprime éventuellement un reçu.
Le kiosque ne doit pas collecter, stocker ou exposer inutilement des données de carte sensibles au cours de ce processus.
Choisir d'abord l'architecture de paiement
Avant de sélectionner l'enceinte du kiosque ou l'ordinateur interne, il convient de définir comment le paiement sera réellement traité. Il s'agit de l'une des étapes les plus importantes d'un projet de kiosque sécurisé.
Une approche courante consiste à utiliser un terminal de paiement dédié fourni par un prestataire de paiement ou un processeur. Le terminal gère l'interaction sensible avec la carte tandis que l'application du kiosque gère la commande, l'interface utilisateur et l'état de la transaction.
Cette séparation peut réduire la quantité d'informations sensibles liées au paiement exposées à l'ordinateur polyvalent du kiosque.
Pour les paiements par carte, le dispositif sélectionné peut prendre en charge le contact EMV, le sans contact/NFC, la saisie du code PIN ou d'autres méthodes de paiement locales. La technologie EMV utilise des mécanismes de sécurité spécifiques à chaque transaction pour les paiements par puce, tandis que le sans contact EMV prend en charge les cartes compatibles NFC et les appareils mobiles.
Pour les paiements par QR code et mobiles, le modèle de sécurité dépend de la plateforme de paiement et de la manière dont le QR code est généré, scanné, validé et lié à la transaction. Un lecteur de QR codes n'est pas en soi un contrôle de sécurité des paiements ; l'application et le backend de paiement déterminent comment la transaction est authentifiée et autorisée.
[Lien interne → Module NFC et lecteur de cartes pour kiosques en libre-service]
Ne pas considérer la norme PCI DSS comme une caractéristique matérielle
La norme PCI DSS est un standard de protection des données de compte de paiement. Elle s'applique à l'environnement de paiement concerné, et non simplement à l'armoire du kiosque ou à un seul périphérique de paiement.
Cette distinction est importante lors de la spécification d'un kiosque.
Un terminal de paiement peut disposer des homologations ou certifications appropriées pour son usage prévu, mais cela ne rend pas automatiquement l'ensemble du déploiement du kiosque conforme à la norme PCI DSS. L'environnement global des données de titulaires de carte, les logiciels, le réseau, les contrôles d'accès, les procédures de maintenance et les responsabilités entre le commerçant et les prestataires tiers doivent être évalués.
Pour cette raison, un fabricant de kiosques doit éviter les déclarations générales telles que “ ce kiosque est conforme à la norme PCI ” sans définir la configuration exacte et les limites de responsabilité.
La documentation du projet doit plutôt identifier :
- Le modèle et le statut de certification du terminal de paiement
- Le processeur de paiement et la passerelle
- Si les données de carte pénètrent dans le système d'exploitation du kiosque
- L'architecture réseau et la segmentation
- Les responsabilités logicielles
- La méthode d'accès à distance
- Les contrôles d'accès physique
- Les exigences de journalisation et de surveillance
- Les procédures de correctifs et de mises à jour
- Les responsabilités du commerçant, de l'intégrateur, du processeur et du fabricant
[Lien interne → Kiosques de vente au détail et de paiement]
Protéger le système d'exploitation du kiosque
L'ordinateur du kiosque constitue une autre frontière de sécurité. Même lorsque le traitement des paiements est isolé dans un terminal dédié, le système d'exploitation du kiosque contrôle toujours l'interface utilisateur et communique avec les logiciels liés au paiement.
Pour les kiosques Android ou Windows, les contrôles recommandés comprennent :
- Utiliser un mode kiosque verrouillé plutôt qu'un environnement de bureau général.
- Désactiver les applications, ports, services et comptes utilisateurs inutiles.
- Supprimer les mots de passe par défaut et les identifiants de test avant le déploiement.
- Restreindre l'accès administratif.
- Appliquer les mises à jour de sécurité via un processus de maintenance contrôlé.
- Empêcher les utilisateurs d'accéder aux paramètres du système, aux gestionnaires de fichiers, aux invites de commande ou à d'autres outils administratifs.
- Utiliser la liste d'autorisation d'applications lorsque cela est approprié.
- Chiffrer les données locales sensibles lorsqu'un stockage local est nécessaire.
- Maintenir une image de récupération contrôlée afin que les terminaux compromis ou endommagés puissent être restaurés de manière cohérente.
AONKIOSK prend en charge les configurations Android et Windows sur différentes plateformes de bornes. La configuration de sécurité finale doit être établie avec le fournisseur de logiciels et l'intégrateur système avant le déploiement en production.
Sécuriser la communication réseau
Les bornes de paiement nécessitent normalement une connectivité réseau pour l'autorisation de paiement, les services cloud, la synchronisation POS, les mises à jour logicielles, la surveillance ou le support à distance.
Utiliser une communication chiffrée pour les connexions transportant des informations sensibles ou liées à l'authentification. La conception du réseau doit également séparer le trafic des bornes des systèmes non liés, le cas échéant.
Les contrôles pratiques incluent :
- Utiliser une configuration Wi-Fi ou Ethernet sécurisée.
- Protéger les identifiants réseau et éviter les mots de passe partagés codés en dur.
- Restreindre le trafic sortant et entrant aux services requis.
- Utiliser des contrôles de pare-feu ou de sécurité réseau adaptés au déploiement.
- Éviter d'exposer les interfaces administratives directement à l'internet public.
- Utiliser des méthodes de support à distance sécurisées avec des comptes individuels et des permissions contrôlées.
- Surveiller les tentatives de connexion inhabituelles et les échecs de transaction répétés.
- Documenter le chemin réseau entre la borne, le service de paiement et les systèmes backend.
Pour un déploiement multi-bornes, la surveillance centralisée et la gestion de la configuration peuvent rendre la maintenance de la sécurité plus cohérente que la gestion manuelle de chaque terminal.
L'importance de la sécurité physique
Une borne publique est exposée aux personnes qui peuvent toucher l'écran, atteindre le terminal de paiement, inspecter les ports externes et potentiellement tenter de manipuler les câbles ou le matériel.
Le boîtier doit donc intégrer la sécurité physique dès la conception initiale.
Les considérations importantes incluent :
- Montage sécurisé du terminal de paiement.
- Acheminement interne des câbles protégé.
- Accès restreint à la carte mère et au stockage.
- Portes ou panneaux de service verrouillables.
- Protection contre l'accès USB non autorisé.
- Visibilité claire de la zone de paiement.
- Montage résistant à l'effraction lorsque requis par le dispositif de paiement sélectionné.
- Accès facile pour la maintenance autorisée sans exposer les composants sensibles au public.
Le matériel de paiement doit être installé conformément aux exigences mécaniques et de sécurité du fournisseur de paiement. La fente pour carte, la zone d'antenne sans contact, le clavier PIN, l'écran et les fonctionnalités d'accessibilité doivent rester dégagés.
[Lien interne → Aperçu de la structure matérielle de la borne]
Le processus d'ingénierie d'AONKIOSK peut intégrer des terminaux de paiement, des lecteurs NFC, des scanners QR, des imprimantes, des caméras et d'autres modules dans des structures de bornes personnalisées. Cela est utile lorsque le dispositif de paiement a des exigences fixes de montage, de câblage, de ventilation ou d'accès pour la maintenance.
Sécurité opérationnelle après le déploiement
La sécurité ne se termine pas lorsque la borne quitte l'usine. Une borne de paiement peut rester en service pendant des années, les procédures de maintenance font donc partie du modèle de sécurité.
Les opérateurs doivent établir une liste de vérification reproductible couvrant :
Vérifications quotidiennes ou de routine
- Inspecter le terminal de paiement pour détecter tout dommage visible ou accessoire inhabituel.
- Confirmer que l'interface de paiement fonctionne normalement.
- Vérifier les imprimantes de reçus et autres périphériques.
- Examiner les alertes de transaction ou de dispositif.
Maintenance périodique
- Appliquer les mises à jour approuvées du système d'exploitation et des applications.
- Examiner les comptes administrateur et les permissions d'accès à distance.
- Vérifier la configuration réseau.
- Contrôler le stockage et les journaux système.
- Inspecter les serrures physiques, les câbles et les composants internes lors d'une maintenance autorisée.
Réponse aux incidents
- Définir ce qui se passe lorsqu'un terminal de paiement semble avoir été altéré.
- Savoir quelle partie doit être contactée : commerçant, processeur de paiement, acquéreur, intégrateur ou support matériel.
- Préserver les journaux pertinents conformément à la procédure d'incident de l'organisation.
- Retirer du service les équipements compromis lorsque cela est nécessaire.
[Lien interne → FAQ sur les bornes en libre-service]
Erreurs courantes en matière de sécurité des paiements
Plusieurs problèmes apparaissent de manière récurrente dans les projets de bornes.
Utiliser un lecteur de cartes à usage général
Un lecteur d'identification NFC n'est pas automatiquement un terminal de paiement sécurisé. Les applications de paiement nécessitent des fonctionnalités de paiement appropriées, une certification et une intégration adéquates.
Supposer que le chiffrement résout tout
Le chiffrement protège les données en transit ou au repos, mais il ne remplace pas le contrôle d'accès, la configuration sécurisée, la protection physique, la gestion des correctifs ou la surveillance.
Stocker des données de carte inutiles
Si la borne n'a pas besoin d'informations de paiement sensibles, l'architecture devrait éviter de les collecter ou de les conserver.
Ignorer l'accès physique
Un backend bien sécurisé ne peut pas compenser entièrement un terminal de paiement exposé, des ports USB accessibles ou des panneaux de service non protégés.
Reporter les décisions de sécurité jusqu'à la production
Les dimensions du terminal de paiement, les chemins de câbles, le montage, l'alimentation, les interfaces réseau et l'accès pour la maintenance peuvent affecter la structure de la borne. Ces exigences doivent être définies dès la phase d'ingénierie.
Oublier les limites de responsabilité
Un fabricant de bornes, un fournisseur de logiciels, un processeur de paiement et un commerçant peuvent chacun contrôler différentes parties de l'environnement de paiement. Ces responsabilités doivent être documentées avant le déploiement.
Liste de contrôle de la sécurité des paiements pour les projets de bornes
Avant d'approuver une borne de paiement pour la production, confirmer :
- □ Le dispositif de paiement et la méthode de paiement sont clairement définis.
- □ L'architecture de paiement minimise les données sensibles traitées par la borne.
- □ Les certifications de paiement requises sont confirmées pour le marché cible.
- □ Les responsabilités et le périmètre PCI DSS ont été examinés par les parties responsables.
- □ Le système d'exploitation de la borne est verrouillé.
- □ Les identifiants par défaut ont été supprimés.
- □ La communication réseau est protégée et correctement segmentée.
- □ L'accès à distance est restreint et auditable.
- □ Le matériel de paiement et les composants internes bénéficient d'une protection physique appropriée.
- □ Les mises à jour logicielles et de sécurité disposent d'un processus documenté.
- □ Les procédures d'inspection des altérations et de gestion des incidents sont définies.
- □ Les responsabilités en matière de matériel, de logiciels, de paiement et de support sont documentées.
Comment AONKIOSK soutient l'intégration sécurisée des bornes de paiement
AONKIOSK se concentre sur le matériel de bornes en libre-service et la fabrication OEM/ODM. Ses plateformes peuvent être configurées en fonction des terminaux de paiement, lecteurs NFC, scanners QR, imprimantes, caméras, plateformes informatiques et exigences de montage spécifiques au projet.
Par exemple, la borne de paiement de factures de services publics APK838 peut être configurée avec un lecteur de carte EMV, un clavier à code PIN chiffré, un scanner QR, un lecteur sans contact et une imprimante de reçus. Les modules de paiement finaux et les exigences de conformité sont sélectionnés en fonction de la plateforme de paiement, de la région de déploiement et des spécifications du projet.
Le processus d'ingénierie est tout aussi important. Le matériel de paiement affecte l'ouverture du boîtier, la position de montage, le routage des câbles, la distribution d'alimentation, l'accès pour la maintenance et l'interface utilisateur. Définir ces exigences dès le début réduit les problèmes d'intégration lors de la production.
[Lien interne → Fabrication OEM & ODM de bornes en libre-service]
Pour les entreprises planifiant une nouvelle borne de paiement, l'approche la plus utile consiste à traiter la sécurité comme une exigence de conception système plutôt que comme un composant unique. Sélectionner d'abord l'architecture de paiement, définir le périmètre de conformité, protéger l'environnement d'exploitation de la borne, sécuriser la communication réseau, contrôler l'accès physique et établir un processus de maintenance avant le déploiement.
Une borne bien conçue devrait faire du traitement sécurisé des paiements une partie intégrante de l'architecture matérielle et système globale—et non une réflexion ajoutée après la finition du boîtier.