

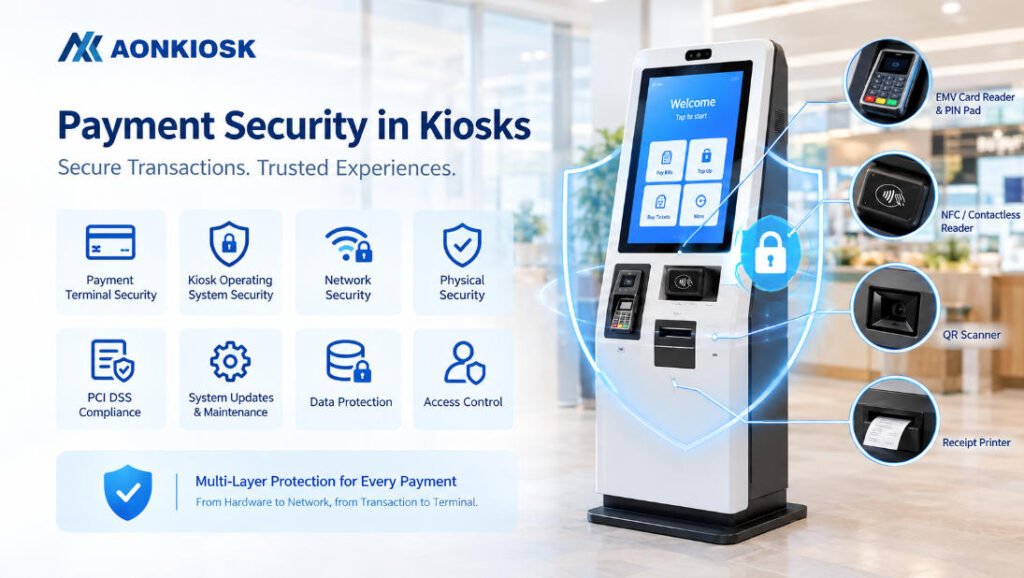
La seguridad de pago en un kiosco de autoservicio no está determinada únicamente por el lector de tarjetas. Un kiosco seguro debe proteger el dispositivo de pago, el sistema operativo del kiosco, la conexión de red, la capa de aplicación, el recinto físico y la transferencia entre el kiosco y el procesador de pagos.
Para los operadores, el objetivo práctico es simple: minimizar la cantidad de datos de pago sensibles manejados por el kiosco, utilizar hardware de pago debidamente aprobado, restringir el acceso al kiosco y mantener el entorno de pago completo a lo largo de su vida útil.
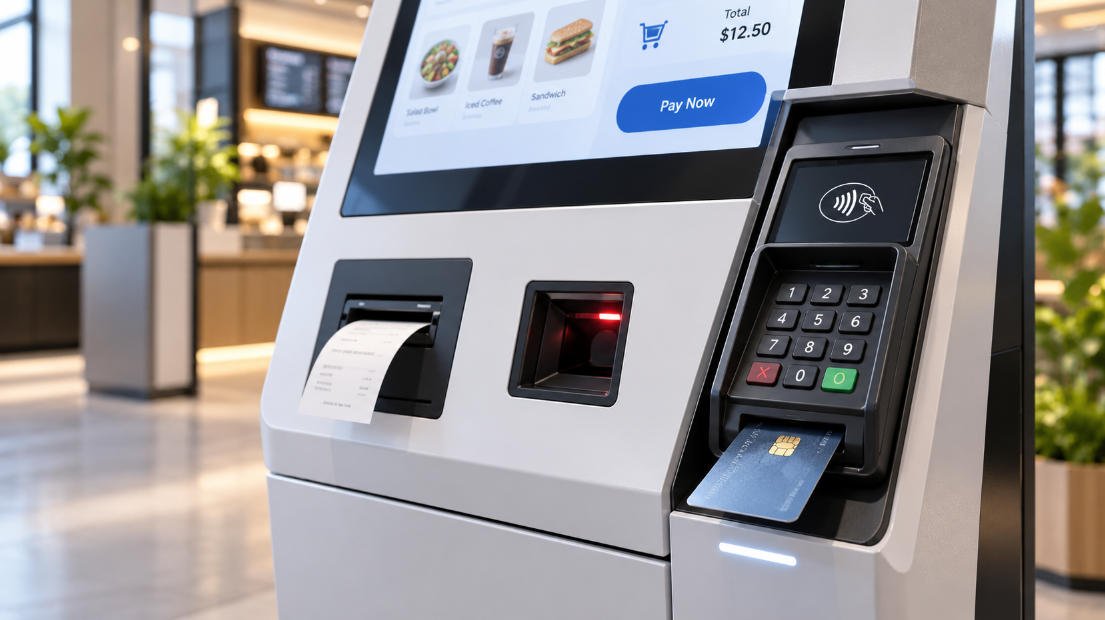
AONKIOSK diseña el hardware del kiosco en torno a estos requisitos de integración. Sus plataformas de kioscos minoristas y de pago pueden configurarse con lectores de tarjetas, módulos NFC/sin contacto, escáneres QR, impresoras de recibos y otros periféricos según la aplicación objetivo. Sin embargo, el alcance exacto de seguridad y cumplimiento depende del dispositivo de pago seleccionado, el software, el procesador, el banco adquirente, el mercado de despliegue y la arquitectura del sistema.
Qué significa la seguridad de pago en un kiosco
Un kiosco es diferente de una caja tradicional con personal porque es físicamente accesible al público y puede operar durante largos períodos con supervisión limitada. Por lo tanto, la seguridad de pago tiene dos dimensiones:
- Seguridad de la transacción: proteger las credenciales de pago y los datos de la transacción durante pagos con tarjeta, NFC, QR o cartera digital.
- Seguridad del terminal: prevenir el acceso físico o de software no autorizado al kiosco y a sus componentes de pago conectados.
Un diseño seguro también debe considerar el flujo de pago completo:
- El cliente selecciona un producto o servicio.
- El kiosco envía la solicitud de transacción a la aplicación de pago o al terminal.
- El dispositivo de pago se comunica con la tarjeta, la cartera móvil, el procesador o el entorno adquirente.
- La autorización se devuelve a la aplicación.
- El kiosco muestra el resultado y opcionalmente imprime un recibo.
El kiosco no debe recopilar, almacenar ni exponer innecesariamente datos sensibles de tarjetas durante este proceso.
Elegir primero la arquitectura de pago
Antes de seleccionar el recinto del kiosco o la computadora interna, defina cómo se procesará realmente el pago. Este es uno de los pasos más importantes en un proyecto de kiosco seguro.
Un enfoque común es utilizar un terminal de pago dedicado suministrado por un proveedor de pagos o procesador. El terminal gestiona la interacción sensible con la tarjeta mientras la aplicación del kiosco administra el pedido, la interfaz de usuario y el estado de la transacción.
Esta separación puede reducir la cantidad de información sensible de pago expuesta a la computadora de propósito general del kiosco.
Para pagos con tarjeta, el dispositivo seleccionado puede soportar EMV por contacto, sin contacto/NFC, entrada de PIN u otros métodos de pago locales. La tecnología EMV utiliza mecanismos de seguridad específicos por transacción para pagos basados en chip, mientras que EMV sin contacto soporta tarjetas habilitadas para NFC y dispositivos móviles.
Para pagos QR y móviles, el modelo de seguridad depende de la plataforma de pago y de cómo se genera, escanea, valida y vincula el código QR a la transacción. Un escáner QR por sí solo no es un control de seguridad de pago; la aplicación y el backend de pago determinan cómo se autentica y autoriza la transacción.
[Enlace interno → Módulo NFC y lector de tarjetas para kioscos de autoservicio]
No tratar PCI DSS como una característica de hardware
PCI DSS es un estándar para proteger los datos de cuentas de pago. Se aplica al entorno de pago relevante, no simplemente al gabinete del kiosco o a un periférico de pago.
Esta distinción es importante al especificar un kiosco.
Un terminal de pago puede tener las aprobaciones o certificaciones adecuadas para su uso previsto, pero eso no hace automáticamente que el despliegue completo del kiosco cumpla con PCI DSS. El entorno general de datos del titular de la tarjeta, el software, la red, los controles de acceso, los procedimientos de servicio y las responsabilidades entre el comerciante y los proveedores terceros deben evaluarse.
Por esta razón, un fabricante de kioscos debe evitar hacer declaraciones generales como “este kiosco cumple con PCI” sin definir la configuración exacta y los límites de responsabilidad.
En su lugar, la documentación del proyecto debe identificar:
- Modelo del terminal de pago y estado de certificación
- Procesador de pagos y pasarela
- Si los datos de tarjeta ingresan al sistema operativo del kiosco
- Arquitectura de red y segmentación
- Responsabilidades del software
- Método de acceso remoto
- Controles de acceso físico
- Requisitos de registro y monitoreo
- Procedimientos de parches y actualizaciones
- Responsabilidades del comerciante, integrador, procesador y fabricante
[Enlace interno → Kioscos minoristas y de pago]
Proteger el sistema operativo del kiosco
La computadora del kiosco es otra frontera de seguridad. Incluso cuando el procesamiento de pagos está aislado en un terminal dedicado, el sistema operativo del kiosco aún controla la interfaz de usuario y se comunica con el software relacionado con pagos.
Para kioscos Android o Windows, los controles recomendados incluyen:
- Utilizar un modo kiosco bloqueado en lugar de un entorno de escritorio general.
- Deshabilitar aplicaciones, puertos, servicios y cuentas de usuario innecesarios.
- Eliminar contraseñas predeterminadas y credenciales de prueba antes del despliegue.
- Restringir el acceso administrativo.
- Aplicar actualizaciones de seguridad a través de un proceso de mantenimiento controlado.
- Impedir que los usuarios accedan a la configuración del sistema, gestores de archivos, símbolo del sistema u otras herramientas administrativas.
- Utilizar listas de aplicaciones permitidas cuando sea apropiado.
- Cifrar los datos locales sensibles cuando se requiera almacenamiento local.
- Mantener una imagen de recuperación controlada para que los terminales comprometidos o dañados puedan restaurarse de forma consistente.
AONKIOSK es compatible con configuraciones de Android y Windows en diferentes plataformas de kiosco. La configuración de seguridad final debe establecerse con el proveedor de software y el integrador de sistemas antes del despliegue en producción.
Comunicación de red segura
Los kioscos de pago normalmente requieren conectividad de red para la autorización de pagos, servicios en la nube, sincronización con POS, actualizaciones de software, monitoreo o soporte remoto.
Utilizar comunicación cifrada para las conexiones que transportan información sensible o relacionada con la autenticación. El diseño de la red también debe separar el tráfico del kiosco de los sistemas no relacionados cuando sea apropiado.
Los controles prácticos incluyen:
- Utilizar una configuración segura de Wi-Fi o Ethernet.
- Proteger las credenciales de red y evitar contraseñas compartidas codificadas de forma fija.
- Restringir el tráfico saliente y entrante a los servicios requeridos.
- Utilizar controles de firewall o de seguridad de red apropiados para el despliegue.
- Evitar exponer las interfaces administrativas directamente a la internet pública.
- Utilizar métodos seguros de soporte remoto con cuentas individuales y permisos controlados.
- Monitorear intentos de conexión inusuales y fallos repetidos de transacciones.
- Documentar la ruta de red entre el kiosco, el servicio de pago y los sistemas backend.
Para un despliegue con múltiples kioscos, el monitoreo centralizado y la gestión centralizada de la configuración pueden hacer que el mantenimiento de la seguridad sea más consistente que gestionar manualmente cada terminal.
La seguridad física es importante
Un kiosco público está expuesto a personas que pueden tocar la pantalla, alcanzar el terminal de pago, inspeccionar los puertos externos y potencialmente intentar manipular cables o hardware.
Por lo tanto, el gabinete debe soportar la seguridad física como parte del diseño original.
Las consideraciones importantes incluyen:
- Montaje seguro del terminal de pago.
- Enrutamiento interno protegido de cables.
- Acceso restringido a la placa madre y al almacenamiento.
- Puertas o paneles de servicio con cerradura.
- Protección contra acceso USB no autorizado.
- Visibilidad clara del área de pago.
- Montaje resistente a manipulaciones cuando lo requiera el dispositivo de pago seleccionado.
- Acceso fácil para mantenimiento autorizado sin exponer componentes sensibles al público.
El hardware de pago debe instalarse de acuerdo con los requisitos mecánicos y de seguridad del proveedor de pagos. La ranura para tarjetas, el área de la antena sin contacto, el teclado PIN, la pantalla y las funciones de accesibilidad deben permanecer sin obstrucciones.
[Enlace interno → Descripción general de la estructura del hardware del kiosco]
El proceso de ingeniería de AONKIOSK puede acomodar terminales de pago, lectores NFC, escáneres QR, impresoras, cámaras y otros módulos dentro de estructuras de kiosco personalizadas. Esto es útil cuando el dispositivo de pago tiene requisitos fijos de montaje, cableado, ventilación o acceso de servicio.
Seguridad operativa después del despliegue
La seguridad no termina cuando el kiosco sale de fábrica. Un kiosco de pago puede permanecer en servicio durante años, por lo que los procedimientos de mantenimiento forman parte del modelo de seguridad.
Los operadores deben establecer una lista de verificación repetible que cubra:
Comprobaciones diarias o rutinarias
- Inspeccionar el terminal de pago en busca de daños visibles o accesorios inusuales.
- Confirmar que la interfaz de pago funciona normalmente.
- Verificar las impresoras de recibos y otros periféricos.
- Revisar las alertas de transacciones o del dispositivo.
Mantenimiento periódico
- Aplicar actualizaciones aprobadas del sistema operativo y de las aplicaciones.
- Revisar las cuentas de administrador y los permisos de acceso remoto.
- Verificar la configuración de red.
- Comprobar el almacenamiento y los registros del sistema.
- Inspeccionar las cerraduras físicas, los cables y los componentes internos durante el servicio autorizado.
Respuesta a incidentes
- Definir qué sucede cuando un terminal de pago parece haber sido manipulado.
- Saber a qué parte se debe contactar: comerciante, procesador de pagos, adquirente, integrador o soporte de hardware.
- Preservar los registros relevantes de acuerdo con el procedimiento de incidentes de la organización.
- Retirar del servicio el equipo comprometido cuando sea necesario.
[Enlace interno → Preguntas frecuentes sobre kiosco de autoservicio]
Errores comunes de seguridad en pagos
Varios problemas aparecen repetidamente en proyectos de kioscos.
Uso de un lector de tarjetas de propósito general
Un lector de identificación NFC no es automáticamente un terminal de pago seguro. Las aplicaciones de pago requieren funcionalidad de pago adecuada, certificación e integración.
Asumir que el cifrado lo resuelve todo
El cifrado protege los datos en tránsito o en reposo, pero no reemplaza el control de acceso, la configuración segura, la protección física, la gestión de parches ni la monitorización.
Almacenar datos de tarjeta innecesarios
Si el kiosco no necesita información de pago sensible, la arquitectura debe evitar recopilarla o retenerla.
Ignorar el acceso físico
Un backend bien protegido no puede compensar completamente un terminal de pago expuesto, puertos USB accesibles o paneles de servicio desprotegidos.
Dejar las decisiones de seguridad hasta la producción
Las dimensiones del terminal de pago, las rutas de cables, el montaje, la alimentación, las interfaces de red y el acceso de servicio pueden afectar la estructura del kiosco. Estos requisitos deben definirse durante la ingeniería.
Olvidar los límites de responsabilidad
Un fabricante de kioscos, un proveedor de software, un procesador de pagos y un comerciante pueden controlar cada uno diferentes partes del entorno de pago. Esas responsabilidades deben documentarse antes del despliegue.
Lista de verificación de seguridad de pagos para proyectos de kioscos
Antes de aprobar un kiosco de pago para producción, confirmar:
- □ El dispositivo de pago y el método de pago están claramente definidos.
- □ La arquitectura de pago minimiza los datos sensibles gestionados por el kiosco.
- □ Las certificaciones de pago requeridas están confirmadas para el mercado objetivo.
- □ Las responsabilidades y el alcance de PCI DSS han sido revisados por las partes responsables.
- □ El sistema operativo del kiosco está bloqueado.
- □ Las credenciales predeterminadas han sido eliminadas.
- □ La comunicación de red está protegida y segmentada adecuadamente.
- □ El acceso remoto está restringido y es auditable.
- □ El hardware de pago y los componentes internos tienen la protección física adecuada.
- □ Las actualizaciones de software y seguridad tienen un proceso documentado.
- □ Los procedimientos de inspección de manipulación e incidentes están definidos.
- □ Las responsabilidades de hardware, software, pago y soporte están documentadas.
Cómo AONKIOSK apoya la integración segura de kioscos de pago
AONKIOSK se centra en el hardware de kioscos de autoservicio y la fabricación OEM/ODM. Sus plataformas pueden configurarse en torno a terminales de pago, lectores NFC, escáneres QR, impresoras, cámaras, plataformas informáticas y requisitos de montaje específicos del proyecto.
Por ejemplo, el kiosco de pago de facturas de servicios públicos APK838 puede configurarse con un lector de tarjetas EMV, teclado PIN cifrado, escáner QR, lector sin contacto e impresora de recibos. Los módulos de pago finales y los requisitos de cumplimiento se seleccionan según la plataforma de pago, la región de despliegue y la especificación del proyecto.
El proceso de ingeniería es igualmente importante. El hardware de pago afecta la abertura del gabinete, la posición de montaje, el enrutamiento de cables, la distribución de energía, el acceso de servicio y la interfaz de usuario. Definir estos requisitos con antelación reduce los problemas de integración durante la producción.
[Enlace interno → Fabricación OEM y ODM de kioscos de autoservicio]
Para las empresas que planifican un nuevo kiosco de pago, el enfoque más útil es tratar la seguridad como un requisito de diseño del sistema en lugar de un solo componente. Seleccionar primero la arquitectura de pago, definir el alcance de cumplimiento, proteger el entorno operativo del kiosco, asegurar la comunicación de red, controlar el acceso físico y establecer un proceso de mantenimiento antes del despliegue.
Un kiosco bien diseñado debe hacer del procesamiento seguro de pagos parte de la arquitectura general de hardware y sistema, no una consideración añadida después de terminar el gabinete.