

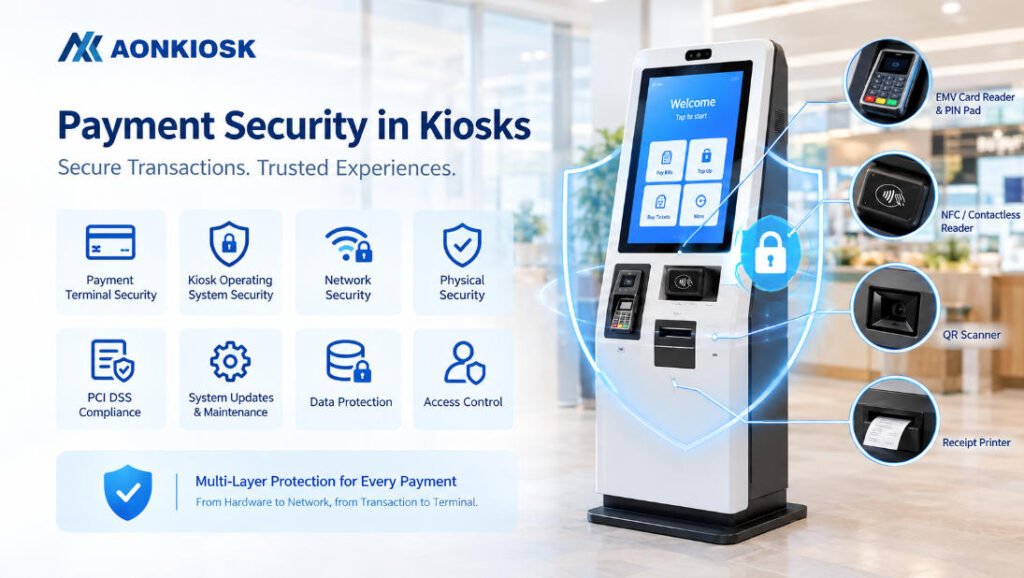
Безопасность платежей в киоске самообслуживания определяется не только считывателем карт. Безопасный киоск должен защищать платёжное устройство, операционную систему киоска, сетевое соединение, прикладной уровень, физический корпус и взаимодействие между киоском и платёжным процессором.
Для операторов практическая цель проста: минимизировать объём конфиденциальных платёжных данных, обрабатываемых киоском, использовать надлежащим образом одобренное платёжное оборудование, ограничить доступ к киоску и поддерживать полную платёжную среду на протяжении всего срока службы.
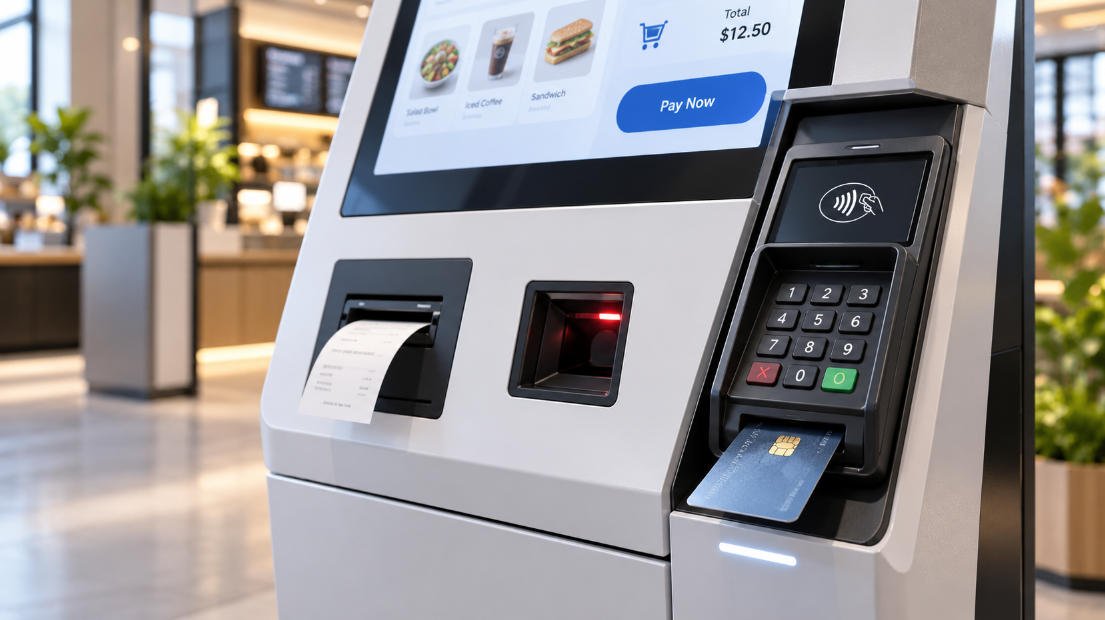
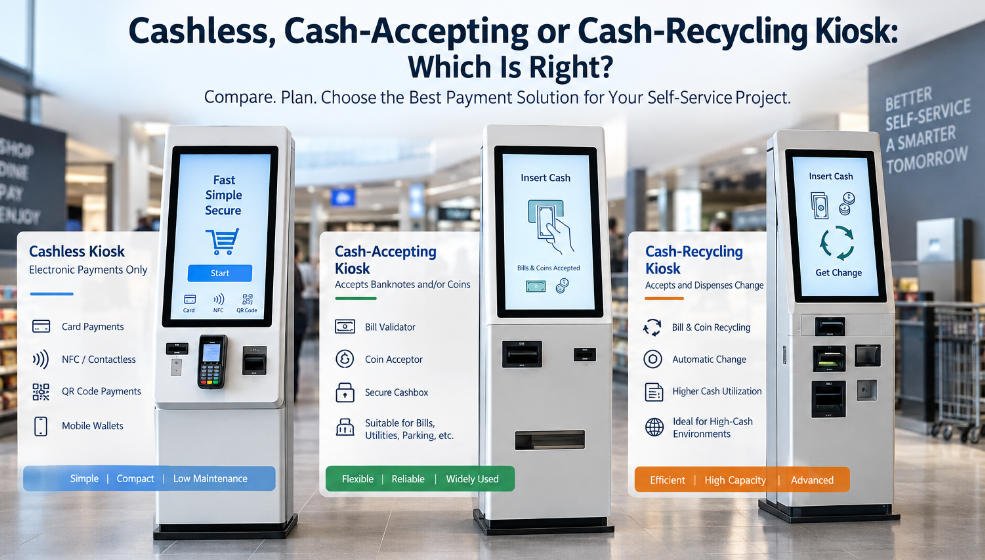
AONKIOSK проектирует аппаратное обеспечение киосков с учётом этих требований к интеграции. Его платформы розничных и платёжных киосков могут быть оснащены считывателями карт, модулями NFC/бесконтактной оплаты, сканерами QR-кодов, принтерами чеков и другими периферийными устройствами в соответствии с целевым применением. Однако точный объём безопасности и соответствия требованиям зависит от выбранного платёжного устройства, программного обеспечения, процессора, банка-эквайера, рынка развёртывания и архитектуры системы.
Что означает безопасность платежей в киоске
Киоск отличается от традиционной кассы с персоналом тем, что он физически доступен для публики и может работать в течение длительных периодов с ограниченным надзором. Поэтому безопасность платежей имеет два измерения:
- Безопасность транзакций: защита платёжных учётных данных и данных транзакций при оплате картой, NFC, QR-кодом или через кошелёк.
- Безопасность терминала: предотвращение несанкционированного физического или программного доступа к киоску и его подключённым платёжным компонентам.
Безопасная конструкция также должна учитывать полный платёжный поток:
- Клиент выбирает товар или услугу.
- Киоск отправляет запрос на транзакцию в платёжное приложение или терминал.
- Платёжное устройство взаимодействует с картой, мобильным кошельком, процессором или эквайринговой средой.
- Авторизация возвращается в приложение.
- Киоск отображает результат и, при необходимости, печатает чек.
Киоск не должен без необходимости собирать, хранить или раскрывать конфиденциальные данные карты в ходе этого процесса.
Сначала выберите платёжную архитектуру
Прежде чем выбирать корпус киоска или внутренний компьютер, определите, как фактически будет обрабатываться платёж. Это один из наиболее важных этапов проекта безопасного киоска.
Распространённый подход — использование выделенного платёжного терминала, поставляемого платёжным провайдером или процессором. Терминал обрабатывает конфиденциальное взаимодействие с картой, тогда как приложение киоска управляет заказом, пользовательским интерфейсом и статусом транзакции.
Такое разделение может уменьшить объём платёжно-конфиденциальной информации, доступной компьютеру киоска общего назначения.
Для карточных платежей выбранное устройство может поддерживать контактный EMV, бесконтактный/NFC, ввод PIN-кода или другие локальные способы оплаты. Технология EMV использует механизмы безопасности, специфичные для каждой транзакции, для платежей на основе чипа, тогда как бесконтактный EMV поддерживает карты с поддержкой NFC и мобильные устройства.
Для QR- и мобильных платежей модель безопасности зависит от платёжной платформы и от того, как QR-код генерируется, сканируется, проверяется и связывается с транзакцией. Сам сканер QR-кодов не является средством обеспечения безопасности платежей; приложение и платёжный бэкенд определяют, как транзакция аутентифицируется и авторизуется.
[Внутренняя ссылка → Модуль NFC и считывателя карт для киосков самообслуживания]
Не рассматривайте PCI DSS как аппаратную функцию
PCI DSS — это стандарт защиты данных платёжных счетов. Он применяется к соответствующей платёжной среде, а не просто к корпусу киоска или одному платёжному периферийному устройству.
Это различие важно при определении спецификации киоска.
Платёжный терминал может иметь соответствующие одобрения или сертификаты для предполагаемого использования, но это автоматически не делает всё развёртывание киоска соответствующим PCI DSS. Необходимо оценить общую среду данных держателей карт, программное обеспечение, сеть, средства контроля доступа, процедуры обслуживания и распределение ответственности между торговцем и сторонними провайдерами.
По этой причине производитель киосков должен избегать общих заявлений, таких как “этот киоск соответствует PCI”, без определения точной конфигурации и границ ответственности.
Вместо этого проектная документация должна определять:
- Модель платёжного терминала и статус сертификации
- Платёжный процессор и шлюз
- Попадают ли данные карты в операционную систему киоска
- Сетевая архитектура и сегментация
- Обязанности программного обеспечения
- Метод удалённого доступа
- Средства физического контроля доступа
- Требования к журналированию и мониторингу
- Процедуры исправления и обновления
- Обязанности торговца, интегратора, процессора и производителя
[Внутренняя ссылка → Розничные и платёжные киоски]
Защитите операционную систему киоска
Компьютер киоска — ещё одна граница безопасности. Даже когда обработка платежей изолирована в выделенном терминале, операционная система киоска всё равно управляет пользовательским интерфейсом и взаимодействует с программным обеспечением, связанным с платежами.
Для киосков на Android или Windows рекомендуемые меры контроля включают:
- Используйте заблокированный режим киоска вместо обычной настольной среды.
- Отключите ненужные приложения, порты, службы и учётные записи пользователей.
- Удалите пароли по умолчанию и тестовые учётные данные перед развёртыванием.
- Ограничьте административный доступ.
- Применяйте обновления безопасности через контролируемый процесс обслуживания.
- Запретить пользователям доступ к системным настройкам, файловым менеджерам, командной строке или другим административным инструментам.
- Использовать белые списки приложений там, где это целесообразно.
- Шифровать конфиденциальные локальные данные, когда требуется локальное хранение.
- Поддерживать контролируемый образ восстановления, чтобы скомпрометированные или повреждённые терминалы можно было последовательно восстановить.
AONKIOSK поддерживает конфигурации Android и Windows на различных киосковых платформах. Окончательная конфигурация безопасности должна быть согласована с поставщиком программного обеспечения и системным интегратором до развёртывания в производственной среде.
Безопасная сетевая коммуникация
Платёжные киоски обычно требуют сетевого подключения для авторизации платежей, облачных сервисов, синхронизации с POS, обновлений программного обеспечения, мониторинга или удалённой поддержки.
Использовать шифрованную связь для соединений, передающих конфиденциальную информацию или данные, связанные с аутентификацией. Сетевая архитектура также должна отделять трафик киосков от несвязанных систем там, где это целесообразно.
Практические меры контроля включают:
- Использовать безопасную конфигурацию Wi-Fi или Ethernet.
- Защищать сетевые учётные данные и избегать жёстко закодированных общих паролей.
- Ограничивать исходящий и входящий трафик только необходимыми сервисами.
- Использовать межсетевые экраны или средства сетевой безопасности, соответствующие условиям развёртывания.
- Избегать прямого предоставления административных интерфейсов в публичный интернет.
- Использовать безопасные методы удалённой поддержки с индивидуальными учётными записями и контролируемыми разрешениями.
- Отслеживать необычные попытки подключения и повторяющиеся сбои транзакций.
- Документировать сетевой путь между киоском, платёжным сервисом и серверными системами.
При развёртывании нескольких киосков централизованный мониторинг и управление конфигурацией могут обеспечить более последовательное обслуживание безопасности, чем ручное управление каждым терминалом.
Физическая безопасность имеет значение
Публичный киоск доступен людям, которые могут прикоснуться к экрану, дотянуться до платёжного терминала, осмотреть внешние порты и потенциально попытаться манипулировать кабелями или оборудованием.
Поэтому корпус должен обеспечивать физическую безопасность как часть первоначального проекта.
Важные аспекты включают:
- Надёжное крепление платёжного терминала.
- Защищённая внутренняя прокладка кабелей.
- Ограниченный доступ к материнской плате и накопителю.
- Запираемые сервисные дверцы или панели.
- Защита от несанкционированного доступа через USB.
- Хорошая видимость платёжной зоны.
- Защищённое от вскрытия крепление, если это требуется выбранным платёжным устройством.
- Удобный доступ для авторизованного обслуживания без раскрытия конфиденциальных компонентов публике.
Платёжное оборудование должно устанавливаться в соответствии с механическими требованиями и требованиями безопасности поставщика платёжных услуг. Слот для карт, зона бесконтактной антенны, PIN-пад, дисплей и функции доступности должны оставаться беспрепятственными.
[Внутренняя ссылка → Обзор структуры киоскового оборудования]
Инженерный процесс AONKIOSK позволяет размещать платёжные терминалы, NFC-считыватели, QR-сканеры, принтеры, камеры и другие модули в индивидуальных киосковых конструкциях. Это полезно, когда платёжное устройство имеет фиксированные требования к креплению, кабелям, вентиляции или сервисному доступу.
Эксплуатационная безопасность после развёртывания
Безопасность не заканчивается, когда киоск покидает завод. Платёжный киоск может оставаться в эксплуатации годами, поэтому процедуры обслуживания являются частью модели безопасности.
Операторы должны установить повторяемый контрольный список, охватывающий:
Ежедневные или рутинные проверки
- Осматривать платёжный терминал на предмет видимых повреждений или необычных приспособлений.
- Убедиться, что платёжный интерфейс работает нормально.
- Проверять принтеры чеков и другие периферийные устройства.
- Просматривать оповещения о транзакциях или устройствах.
Периодическое обслуживание
- Применять одобренные обновления операционной системы и приложений.
- Проверять учётные записи администраторов и разрешения удалённого доступа.
- Проверять сетевую конфигурацию.
- Проверять накопители и системные журналы.
- Осматривать физические замки, кабели и внутренние компоненты во время авторизованного обслуживания.
Реагирование на инциденты
- Определить, что делать, когда платёжный терминал выглядит как подвергшийся вмешательству.
- Знать, к какой стороне необходимо обратиться: торговец, платёжный процессор, эквайер, интегратор или служба поддержки оборудования.
- Сохранять соответствующие журналы в соответствии с процедурой организации по реагированию на инциденты.
- При необходимости выводите скомпрометированное оборудование из эксплуатации.
[Внутренняя ссылка → Часто задаваемые вопросы по киоску самообслуживания]
Типичные ошибки в обеспечении безопасности платежей
В проектах киосков repeatedly возникают несколько проблем.
Использование кард-ридера общего назначения
NFC-считыватель идентификации не является автоматически защищённым платёжным терминалом. Платёжные приложения требуют соответствующей платёжной функциональности, сертификации и интеграции.
Предположение, что шифрование решает все проблемы
Шифрование защищает данные при передаче или хранении, но оно не заменяет контроль доступа, безопасную конфигурацию, физическую защиту, управление патчами или мониторинг.
Хранение ненужных данных карты
Если киоску не требуется конфиденциальная платёжная информация, архитектура должна избегать её сбора или хранения.
Игнорирование физического доступа
Хорошо защищённый бэкенд не может полностью компенсировать открытый платёжный терминал, доступные USB-порты или незащищённые сервисные панели.
Откладывание решений по безопасности до этапа производства
Габариты платёжного терминала, трассы кабелей, крепление, питание, сетевые интерфейсы и доступ для обслуживания могут влиять на конструкцию киоска. Эти требования должны быть определены на этапе проектирования.
Забывание о границах ответственности
Производитель киоска, поставщик программного обеспечения, платёжный процессор и торговец могут каждый контролировать разные части платёжной среды. Эти обязанности должны быть задокументированы до развёртывания.
Контрольный список безопасности платежей для проектов киосков
Перед утверждением платёжного киоска для производства подтвердите:
- □ Платёжное устройство и способ оплаты чётко определены.
- □ Платёжная архитектура минимизирует конфиденциальные данные, обрабатываемые киоском.
- □ Необходимые платёжные сертификации подтверждены для целевого рынка.
- □ Обязанности и область применения PCI DSS рассмотрены ответственными сторонами.
- □ Операционная система киоска заблокирована.
- □ Учётные данные по умолчанию удалены.
- □ Сетевая связь защищена и соответствующим образом сегментирована.
- □ Удалённый доступ ограничен и подлежит аудиту.
- □ Платёжное оборудование и внутренние компоненты имеют соответствующую физическую защиту.
- □ Процесс обновления программного обеспечения и безопасности документально оформлен.
- □ Процедуры проверки на вмешательство и реагирования на инциденты определены.
- □ Обязанности по аппаратному обеспечению, программному обеспечению, платежам и поддержке задокументированы.
Как AONKIOSK поддерживает интеграцию безопасных платёжных киосков
AONKIOSK специализируется на аппаратном обеспечении киосков самообслуживания и OEM/ODM-производстве. Её платформы могут быть сконфигурированы под проектно-специфичные платёжные терминалы, NFC-считыватели, QR-сканеры, принтеры, камеры, вычислительные платформы и требования к монтажу.
Например, киоск для оплаты коммунальных услуг APK838 может быть оснащён EMV-кард-ридером, шифрованной PIN-клавиатурой, QR-сканером, бесконтактным считывателем и принтером чеков. Итоговые платёжные модули и требования соответствия выбираются в зависимости от платёжной платформы, региона развёртывания и спецификации проекта.
Процесс проектирования не менее важен. Платёжное оборудование влияет на отверстие в корпусе, положение крепления, прокладку кабелей, распределение питания, доступ для обслуживания и пользовательский интерфейс. Раннее определение этих требований снижает проблемы интеграции во время производства.
[Внутренняя ссылка → OEM и ODM производство киосков самообслуживания]
Для компаний, планирующих новый платёжный киоск, наиболее полезный подход — рассматривать безопасность как требование системного проектирования, а не как отдельный компонент. Сначала выберите платёжную архитектуру, определите область соответствия, защитите операционную среду киоска, обеспечьте безопасную сетевую связь, контролируйте физический доступ и установите процесс обслуживания до развёртывания.
Хорошо спроектированный киоск должен делать безопасную обработку платежей частью общей аппаратной и системной архитектуры, а не запоздалой мыслью, добавленной после завершения корпуса.